Domain armed-forces.de kaufen?
Wir ziehen mit dem Projekt
armed-forces.de um.
Sind Sie am Kauf der Domain
armed-forces.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain armed-forces.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
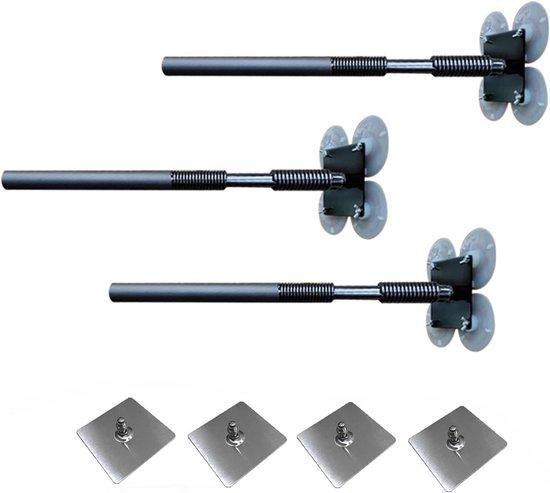
Kampfsport Dummy - Trainingsgeräte - Kampfsport Ausbildung - Streitkräfte Design - Wandmontage - SchwarzVerbessern Sie Ihre Kampfsporttechniken mit dieser kompakten und effektiven Trainingspuppe. Suchen Sie einen Weg, um Ihre Fähigkeiten zu üben, ohne viel Platz zu nehmen? Diese Dummy bietet die perfekte Lösung für seriöse Praktizierende, die zu Hause trainieren möchten. Diese Trainingspuppe ist für eine einfache Montage auf glatten Oberflächen dank der Saugnapfhalterung, mit optionalen klebrigen Nägeln für zusätzliche Festigkeit konzipiert. Das kompakte Wanddesign spart kostbaren Platz und ist höhenverstellbar, so dass es ideal für verschiedene Trainingseinheiten zu Hause ist. Die Konstruktion von Eisenrohr mit Gummischaumbeschichtung sorgt für Langlebigkeit, Flexibilität und minimale Wirkung während der Praxis und bietet eine realistische Trainingserfahrung mit ausgezeichneter Stoßdämpfung. Mit seinen vielseitigen Anwendungen ist dieses Trainingswerkzeug ideal für Disziplinen wie Wing Chun und Tai Chi Push-Hand Übungen, aber auch für andere Stile. Es ist ein ideales Geschenk für jeden700,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verteidigung in BetäubungsmittelsachenVerteidigung in Betäubungsmittelsachen , Das bewährte Handbuch erhält mit der 8. Auflage ein vollumfängliches Update: Die Neuauflage ermöglicht durch einen überarbeiteten Aufbau einen noch gezielteren Zugriff auf die praxisrelevanten Fragestellungen des Betäubungsmittelstrafrechts. Dabei wurde die kompakte Darstellung beibehalten, was es weiterhin zu einem handlichen Nachschlagewerk macht. Neu hinzugefügt wurden zahlreiche Praxishinweise zur Verteidigungstaktik sowie Formulierungsvorschläge, die bei der Mandatsbearbeitung hilfreich sind. Leitsatzentscheidungen werden in den Fußnoten optisch hervorgehoben, um wichtige Rechtsgrundlagen schnell auffindbar zu machen. Darüber hinaus wurden alle aktuellen Gesetzesänderungen eingearbeitet, einschließlich: - Das am 1.4.2024 in Kraft getretene Cannabisgesetz, das auch die zentralen Normen des Konsumcannabisgesetzes (KCanG)beinhaltet. - Das Gesetz zur Überarbeitung des Sanktionenrechtsvom 26.7.2023, welches die Ersatzfreiheitsstrafe, Strafzumessung, Auflagen und Weisungen sowie die Unterbringung in einer Entziehungsanstalt Zusätzlich ist die wichtige Rechtsprechung bis Stand Mai 2024 berücksichtigt. Mit dieser Neuauflage wird eine praxisorientierte, kompakte und zugleich tiefgehende Aufbereitung des komplexen Themenbereichs geboten, die für Strafverteidiger im Betäubungsmittelrecht unverzichtbar ist. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: neu bearbeitete Auflage 2025, Erscheinungsjahr: 20250224, Titel der Reihe: Praxis der Strafverteidigung#4#, Auflage: 25008, Auflage/Ausgabe: neu bearbeitete Auflage 2025, Seitenzahl/Blattzahl: 310, Keyword: Beschwerde; Betäubungsmittel; Betäubungsmittelgesetz; Betäubungsmittelsachen; Betäubungsmittelstrafrecht; Beweisantrag; Beweismittel; Cannabisgesetz; Drogen; Drogendelikte; Durchsuchung; EGGVG; Geldwäsche; Gutachten; Hauptverhandlung; Konsumcannabisgesetz; Lockspitzel; Notwendige Verteidigung; Polizei; Rechtsfehler; Rechtsmittel; Sanktionenrecht; Schuldfähigkeit; Sicherstellung; StPO; Strafbarkeit; Strafprozessordnung; Strafrecht; Strafsachen; Strafverfahren; Strafverteidgung; Strafverteidiger; Strafverteidigung; Strafzumessung; Tatprovokation; Telekommunikationsüberwachung; Untersuchungshaft; Verdeckte Ermittler; Verdeckte Ermittlung; Verteidiger; Verteidigung, Fachschema: Anästhesie - Betäubungsmittel~Narkose~Verteidigung (rechtlich)~Strafrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 145, Höhe: 20, Gewicht: 443, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Kommt mein Paket an, wenn ich als Land "Armed Forces Europe" angebe?
Ja, dein Paket sollte ankommen, wenn du "Armed Forces Europe" als Land angibst. "Armed Forces Europe" bezieht sich auf Militärstützpunkte der Vereinigten Staaten in Europa, und Pakete werden in der Regel an diese Standorte geliefert. Es ist jedoch möglich, dass es zu Verzögerungen oder zusätzlichen Sicherheitsüberprüfungen kommen kann, da es sich um eine militärische Adresse handelt. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Ausbildung und Vorbereitungen müssen Soldaten durchlaufen, um für den Einsatz im Militär vorbereitet zu sein?
Soldaten müssen eine militärische Grundausbildung absolvieren, die ihnen grundlegende Fähigkeiten und Kenntnisse vermittelt. Zusätzlich absolvieren sie spezifische Ausbildungen je nach ihrer Verwendung im Militär. Soldaten müssen körperlich fit sein und regelmäßig an Übungen und Trainingseinheiten teilnehmen, um für den Einsatz im Militär vorbereitet zu sein. **


Welche Rolle spielen Soldaten in der Verteidigung und Sicherheit eines Landes?
Soldaten sind verantwortlich für die Verteidigung des Landes gegen äußere Bedrohungen und Angriffe. Sie schützen die Bevölkerung, die Infrastruktur und die Souveränität des Landes. Soldaten sind auch entscheidend für die Aufrechterhaltung der nationalen Sicherheit und des Friedens. **
Wie können Soldaten sich auf ihren Einsatz und den Alltag im Militär vorbereiten?
Soldaten können sich auf ihren Einsatz und den Alltag im Militär vorbereiten, indem sie regelmäßig körperlich und geistig trainieren, um fit und einsatzbereit zu sein. Außerdem sollten sie sich mit den Einsatzgebieten und -aufgaben vertraut machen, um effektiv und professionell handeln zu können. Zusätzlich ist es wichtig, sich auf die spezifischen Herausforderungen des Militärdienstes vorzubereiten, wie z.B. Stressbewältigung und Teamarbeit. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kampfsport Dummy - Trainingsgeräte - Kampfsport Ausbildung - Streitkräfte Design - Wandmontage - SchwarzVerbessern Sie Ihre Kampfsporttechniken mit dieser kompakten und effektiven Trainingspuppe. Suchen Sie einen Weg, um Ihre Fähigkeiten zu üben, ohne viel Platz zu nehmen? Diese Dummy bietet die perfekte Lösung für seriöse Praktizierende, die zu Hause trainieren möchten. Diese Trainingspuppe ist für eine einfache Montage auf glatten Oberflächen dank der Saugnapfhalterung, mit optionalen klebrigen Nägeln für zusätzliche Festigkeit konzipiert. Das kompakte Wanddesign spart kostbaren Platz und ist höhenverstellbar, so dass es ideal für verschiedene Trainingseinheiten zu Hause ist. Die Konstruktion von Eisenrohr mit Gummischaumbeschichtung sorgt für Langlebigkeit, Flexibilität und minimale Wirkung während der Praxis und bietet eine realistische Trainingserfahrung mit ausgezeichneter Stoßdämpfung. Mit seinen vielseitigen Anwendungen ist dieses Trainingswerkzeug ideal für Disziplinen wie Wing Chun und Tai Chi Push-Hand Übungen, aber auch für andere Stile. Es ist ein ideales Geschenk für jeden700,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Kommt mein Paket an, wenn ich als Land "Armed Forces Europe" angebe?
Ja, dein Paket sollte ankommen, wenn du "Armed Forces Europe" als Land angibst. "Armed Forces Europe" bezieht sich auf Militärstützpunkte der Vereinigten Staaten in Europa, und Pakete werden in der Regel an diese Standorte geliefert. Es ist jedoch möglich, dass es zu Verzögerungen oder zusätzlichen Sicherheitsüberprüfungen kommen kann, da es sich um eine militärische Adresse handelt. **
Ähnliche Suchbegriffe für Botnet
-
Verteidigung in BetäubungsmittelsachenVerteidigung in Betäubungsmittelsachen , Das bewährte Handbuch erhält mit der 8. Auflage ein vollumfängliches Update: Die Neuauflage ermöglicht durch einen überarbeiteten Aufbau einen noch gezielteren Zugriff auf die praxisrelevanten Fragestellungen des Betäubungsmittelstrafrechts. Dabei wurde die kompakte Darstellung beibehalten, was es weiterhin zu einem handlichen Nachschlagewerk macht. Neu hinzugefügt wurden zahlreiche Praxishinweise zur Verteidigungstaktik sowie Formulierungsvorschläge, die bei der Mandatsbearbeitung hilfreich sind. Leitsatzentscheidungen werden in den Fußnoten optisch hervorgehoben, um wichtige Rechtsgrundlagen schnell auffindbar zu machen. Darüber hinaus wurden alle aktuellen Gesetzesänderungen eingearbeitet, einschließlich: - Das am 1.4.2024 in Kraft getretene Cannabisgesetz, das auch die zentralen Normen des Konsumcannabisgesetzes (KCanG)beinhaltet. - Das Gesetz zur Überarbeitung des Sanktionenrechtsvom 26.7.2023, welches die Ersatzfreiheitsstrafe, Strafzumessung, Auflagen und Weisungen sowie die Unterbringung in einer Entziehungsanstalt Zusätzlich ist die wichtige Rechtsprechung bis Stand Mai 2024 berücksichtigt. Mit dieser Neuauflage wird eine praxisorientierte, kompakte und zugleich tiefgehende Aufbereitung des komplexen Themenbereichs geboten, die für Strafverteidiger im Betäubungsmittelrecht unverzichtbar ist. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: neu bearbeitete Auflage 2025, Erscheinungsjahr: 20250224, Titel der Reihe: Praxis der Strafverteidigung#4#, Auflage: 25008, Auflage/Ausgabe: neu bearbeitete Auflage 2025, Seitenzahl/Blattzahl: 310, Keyword: Beschwerde; Betäubungsmittel; Betäubungsmittelgesetz; Betäubungsmittelsachen; Betäubungsmittelstrafrecht; Beweisantrag; Beweismittel; Cannabisgesetz; Drogen; Drogendelikte; Durchsuchung; EGGVG; Geldwäsche; Gutachten; Hauptverhandlung; Konsumcannabisgesetz; Lockspitzel; Notwendige Verteidigung; Polizei; Rechtsfehler; Rechtsmittel; Sanktionenrecht; Schuldfähigkeit; Sicherstellung; StPO; Strafbarkeit; Strafprozessordnung; Strafrecht; Strafsachen; Strafverfahren; Strafverteidgung; Strafverteidiger; Strafverteidigung; Strafzumessung; Tatprovokation; Telekommunikationsüberwachung; Untersuchungshaft; Verdeckte Ermittler; Verdeckte Ermittlung; Verteidiger; Verteidigung, Fachschema: Anästhesie - Betäubungsmittel~Narkose~Verteidigung (rechtlich)~Strafrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 145, Höhe: 20, Gewicht: 443, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zölls, Doris: Disziplin als AnfangDisziplin als Anfang , Der Zen-Weg zur Liebe , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20180529, Produktform: Leinen, Autoren: Zölls, Doris, Seitenzahl/Blattzahl: 192, Keyword: achtsamkeit; achtsamkeit buch; benediktushof; buch; bücher; japan; lasalle; loslassen; meditation; sitzen in stille; willigis jäger; zen-buddhismus; zen-meditation; zen-praxis, Fachschema: Achtsamkeit~Meditation / Ratgeber, Lebenshilfe, Fachkategorie: Körper und Geist: Gedanken & Methoden~Körper und Geist: Meditation und Visualisierung, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Achtsamkeit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kösel-Verlag, Verlag: Kösel-Verlag, Verlag: Kösel, Länge: 221, Breite: 144, Höhe: 20, Gewicht: 322, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Ausbildung und Vorbereitungen müssen Soldaten durchlaufen, um für den Einsatz im Militär vorbereitet zu sein?
Soldaten müssen eine militärische Grundausbildung absolvieren, die ihnen grundlegende Fähigkeiten und Kenntnisse vermittelt. Zusätzlich absolvieren sie spezifische Ausbildungen je nach ihrer Verwendung im Militär. Soldaten müssen körperlich fit sein und regelmäßig an Übungen und Trainingseinheiten teilnehmen, um für den Einsatz im Militär vorbereitet zu sein. **
-
Welche Rolle spielen Soldaten in der Verteidigung und Sicherheit eines Landes?
Soldaten sind verantwortlich für die Verteidigung des Landes gegen äußere Bedrohungen und Angriffe. Sie schützen die Bevölkerung, die Infrastruktur und die Souveränität des Landes. Soldaten sind auch entscheidend für die Aufrechterhaltung der nationalen Sicherheit und des Friedens. **
-
Wie können Soldaten sich auf ihren Einsatz und den Alltag im Militär vorbereiten?
Soldaten können sich auf ihren Einsatz und den Alltag im Militär vorbereiten, indem sie regelmäßig körperlich und geistig trainieren, um fit und einsatzbereit zu sein. Außerdem sollten sie sich mit den Einsatzgebieten und -aufgaben vertraut machen, um effektiv und professionell handeln zu können. Zusätzlich ist es wichtig, sich auf die spezifischen Herausforderungen des Militärdienstes vorzubereiten, wie z.B. Stressbewältigung und Teamarbeit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.